

Te zajęcia już się odbyły
już się odbyło :(
terminy szkoleń
Ups… to szkolenie RODO już się odbyło, a jego Uczestnicy gorączkowo wdrażają nową wiedzę i bogate umiejętności w życie:)
Dołącz do Nich teraz – zapoznaj się z aktualną ofertą szkoleń RODO i sprawdź, kiedy odbędzie się najbliższe szkolenie RODO.
Potrzebujesz Szkolenia z RODO dla osoby upoważnionej do przetwarzania danych?
Przed dopuszczeniem pracownika do przetwarzania danych, należy go przeszkolić. Z zasad przetwarzania i ochrony danych osobowych, w tym z zasad cyberbezpieczeństwa. Zapraszamy na szkolenie z zasad przetwarzania i ochrony i danych osobowych, zawierające dodatkowy moduł o cyberbezpieczeństwie – niezbędny środek ochrony danych o charakterze organizacyjnym.
-
- UODO sprawdza, czy szkolenie faktycznie miało miejsce:
“Administrator powinien być w stanie wykazać monitorowanie procesu szkolenia, w tym dysponować potwierdzeniem odbycia szkoleń”.
ZSOŚS.421.25.2019 - UODO żąda dowodu uczestnictwa w szkoleniu:
“Administrator przeprowadził co prawda szkolenia obejmujące swoją tematyką zagadnienia związane z ochroną danych osobowych, jednakże nie jest w stanie wykazać, że osoba odpowiedzialna za naruszenie ochrony danych osobowych uczestniczyła w tych szkoleniach”.
DKN.5131.44.2022 - UODO oczekuje cykliczności szkoleń:
“Podnieść również należy, że przeprowadzanie szkoleń z zakresu ochrony danych osobowych, aby mogło zostać uznane za adekwatny środek bezpieczeństwa, musi być realizowane w sposób cykliczny“.
DKN.5131.44.2022
“Z powyższego wynika zatem jednoznacznie, że przed wystąpieniem przedmiotowego naruszenia ochrony danych osobowych Administrator zapewnił zaledwie jedno szkolenie z zakresu przepisów o ochronie danych osobowych dla zatrudnionych w swojej organizacji osób, w dodatku mające miejsce 17 miesięcy przed datą, w której doszło do udanego ataku (…) W tym kontekście, za adekwatny środek bezpieczeństwa, a więc będący celną odpowiedzią na związane z procesami przetwarzania danych osobowych ryzyko ransomware, uznać należy taką organizację szkoleń dla wszystkich zaangażowanych w te procesy osób, która – obok odpowiedniej tematyki – cechowałaby pewna cykliczność“.
DKN.5131.1.2021
- UODO sprawdza, czy szkolenie uwzględniało zasady cyberbezpieczeństwa:
“Jak wynika ze zgromadzonego materiału dowodowego, Administrator przeprowadził szkolenie obejmujące swoją tematyką zagadnienia związane z ochroną danych osobowych (por. VI pkt uzasadnienia faktycznego), jednakże szkolenie dla pracowników z zakresu cyberbezpieczeństwa przeprowadzono na krótko przed wystąpieniem naruszenia ochrony danych osobowych (w dniu (…) października 2021 r.). Jak przyznał sam Administrator, brak przeprowadzonych wcześniej szkoleń był jednym z powodów rozwiązania z dniem (…) października 2021 r. umowy o pełnienie funkcji Inspektora Ochrony Danych oraz nadzoru nad przestrzeganiem przepisów dotyczących ochrony danych z usługodawcą V“.
DKN.5131.34.2022
“Dążąc do ograniczenia ryzyka związanego z atakiem ransomware Administrator powinien był bowiem zadbać, aby przeprowadzone 30 czerwca 2019 r. szkolenie pozwoliło jego uczestnikom nie tylko nabyć choćby w podstawowym zakresie niezbędną wiedzę odnośnie do rodzajów cyber-zagrożeń oraz odpowiednich technik prewencji, lecz także inicjować kolejne sesje edukacyjne w celu ugruntowania nabytych umiejętności“.
DKN.5131.1.2021
- UODO sprawdza, czy szkolenie faktycznie miało miejsce:
Szkolenie dla osób upoważnionych zawiera moduł o cyberbezpieczeństwie, odnoszący się do rodzajów zagrożeń oraz odpowiednich technik prewencji. Dzięki temu stanowi adekwatny środek zabezpieczeń organizacyjnych, wskazywany jako konieczny w licznych decyzjach UODO.
Szkolenie RODO jest przeznaczone dla osób przetwarzających dane osobowe, a w szczególności dla administratorów danych oraz ich pracowników. Jest także odpowiednim szkoleniem wstępnym dla przyszłych Inspektorów Ochrony Danych, dopiero rozpoczynających poznawanie RODO.
dowiesz się na szkoleniu RODO

DANE OSOBOWE I ICH PRZETWARZANIE
Jakie dane uznajemy za "osobowe", a jakie czynności są ich "przetwarzaniem". Konkretne orzeczenia z praktycznymi kwalifikacjami.

LEGALNOŚĆ PRZETWARZANIA
Kiedy organizacja ma prawo przetwarzać dane osobowe, a kiedy nie może tego robić. Na co szczególnie uważać z perspektywy osoby upoważnionej do przetwarzania.

ZASADY PRZETWARZANIA DANYCH
Zasady przetwarzania danych osobowych określone w art. 5 RODO w ujęciu praktycznego stosowania przez osoby upoważnione.

ŻĄDANIA PODMIOTÓW DANYCH
Jak postępować z żądaniami podmiotów danych? Jak rozpoznawać prawa przysługujące osobom, których dane osobowe są przetwarzane?
NOWE PROCESY
Jak postępować z nowymi czynnościami przetwarzania danych osobowych? Co należy zrobić przed ich uruchomieniem?
OBOWIĄZKI INFORMACYJNE
Jak realizować obowiązki informacyjne wobec osób których dane osobowe są zbierane?
PRZEKAZYWANIE DANYCH NA ZEWNĄTRZ
Jak bezpiecznie realizować procedury powierzenia i udostępnienia danych osobowych partnerom oraz podmiotom zewnętrznym.

DOBRE PRAKTYKI I PROCEDURY
Poznasz procedury przetwarzania danych w formie papierowej i elektronicznej, podstawowe procedury informatyczne, politykę haseł, kluczy i inne procedury związane z przetwarzaniem danych.
PRACA ZDALNA
Poznasz procedury przetwarzania danych podczas wykonywania pracy zdalnej - wymagane przepisami kodeksu pracy.

POSTĘPOWANIE Z NARUSZENIAMI
Jak rozpoznać naruszenia ochrony danych osobowych i jak z nimi postępować wewnątrz organizacji? Procedura postępowania z naruszeniami ochrony danych osobowych.
ODPOWIEDZIALNOŚĆ I ROLA IOD
Jakie są konsekwencje dyscyplinarne i karne nieprzestrzegania przepisów oraz jaka jest rola Inspektora Ochrony Danych w organizacji.
BEZPIECZEŃSTWO DOSTĘPÓW I HASEŁ
Jak tworzyć silne hasła, korzystać z wieloskładnikowego uwierzytelniania (MFA/U2F) oraz stosować zasadę minimalnych przywilejów dostępowych.
OCHRONA PRZED SOCJOTECHNIKĄ I AI
Jak rozpoznawać próby wyłudzenia danych (phishing, smishing, vishing) oraz nowe zagrożenia wykorzystujące sztuczną inteligencję i Deep Voice Fake.
CYBERHIGIENA W BIURZE I PODRÓŻY
Jak stosować zasady Clean Desk i Clean Screen, bezpiecznie korzystać z darmowych sieci Wi-Fi i VPN w podróży służbowej oraz dbać o kopie zapasowe.
REAKCJA NA INCYDENTY IT
Jak rozpoznać objawy infekcji złośliwym oprogramowaniem oraz prawidłowo zgłaszać incydenty bezpieczeństwa teleinformatycznego.
nasi eksperci wypowiadali się w:
Poznasz zasady RODO oraz podstawy cyberbezpieczeństwa poparte realnymi przykładami kar UODO, orzecznictwa oraz analizą aktualnych ataków hakerskich.
Otrzymasz wzory ponad 20 kluczowych procedur bezpieczeństwa (m.in. pracy zdalnej, usuwania danych, postępowania z naruszeniami, obsługi sprzętu i polityki haseł).
Nauczysz się skutecznie rozpoznawać próbki phishingu, smishingu i vishingu oraz oszustwa wykorzystujące sztuczną inteligencję (m.in. Deep Voice Fake).
Zyskasz praktyczną wiedzę, jak rozpoznać zainfekowanie systemu oraz jak krok po kroku postępować i zgłaszać incydenty bezpieczeństwa cyfrowego.
Możesz skorzystać z mailowych konsultacji (do 3 przez 30 dni) w zakresie omówionych zagadnień (wsparcie nie obejmuje przygotowania dokumentacji). Otrzymasz także aktualne akty prawne i wytyczne PUODO oraz Grupy Roboczej art. 29.
Otrzymasz pakiet materiałów: broszurę z prezentacją, książeczkę z RODO w kieszonkowym formacie, ściągawkę z zasad cyberhigieny, notatnik i długopis.
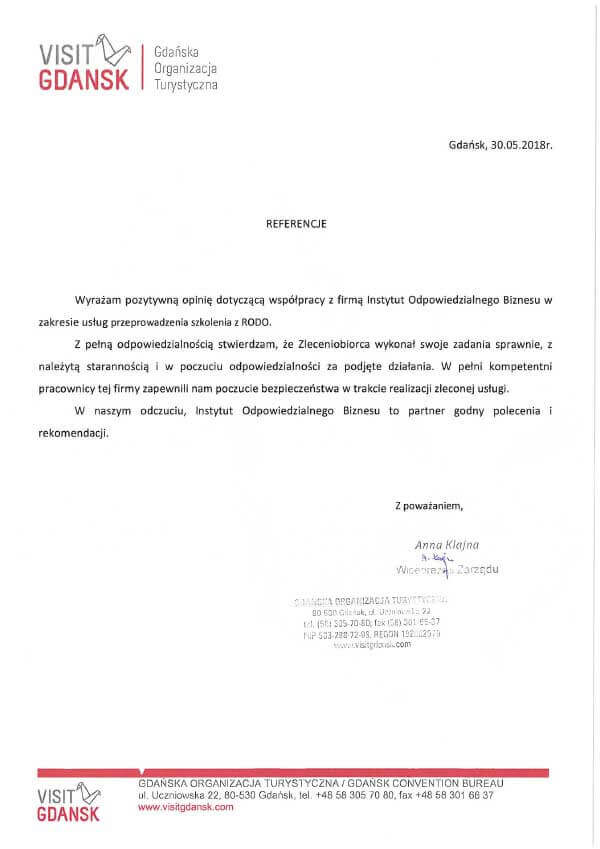
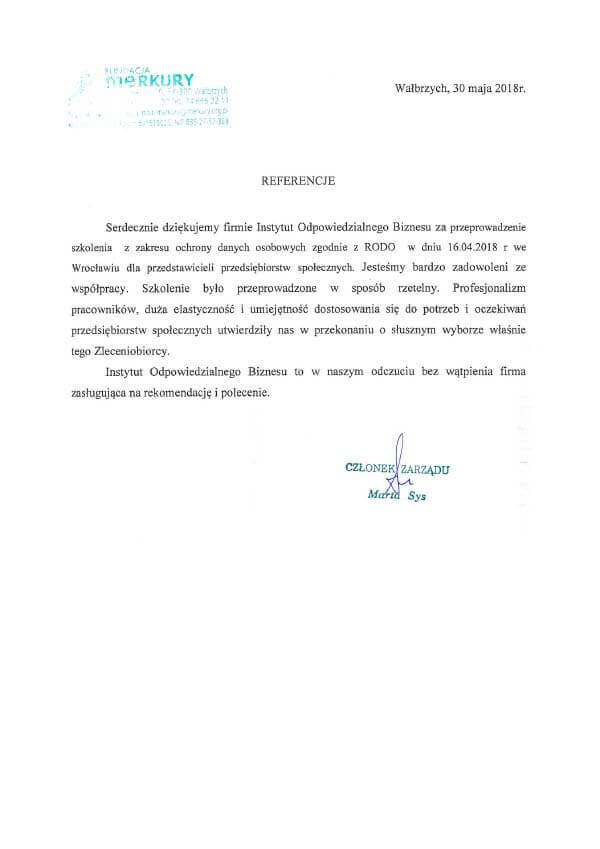
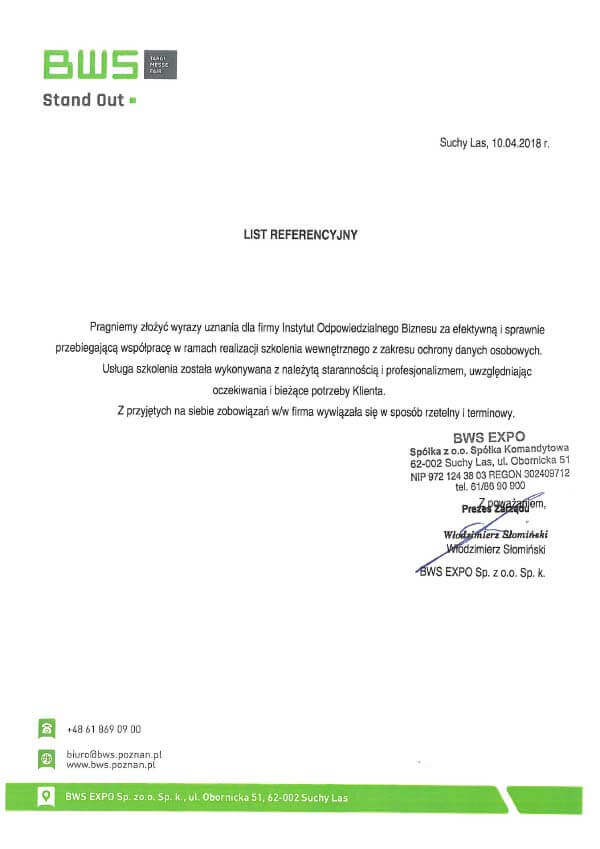
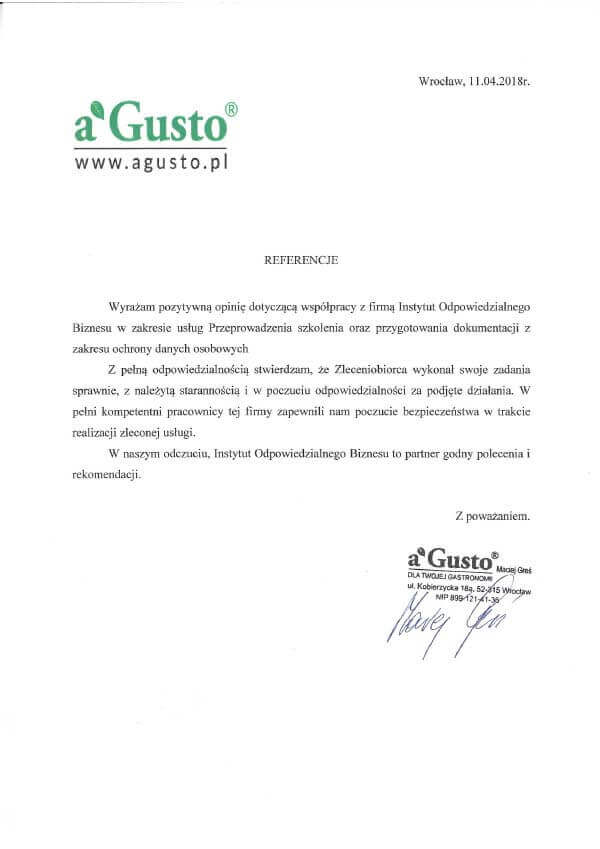
Sprawdź nasze opinie i dołącz do grona szczerze zadowolonych klientów!
Firma przeprowadziła w Komendzie Wojewódzkiej Policji w Opolu szkolenie dla inspektorów ochrony danych. Trener wykazał się dużą wiedzą i kompetencjami. Z pełną odpowiedzialnością możemy polecić IOB w zakresie realizowanych szkoleń.
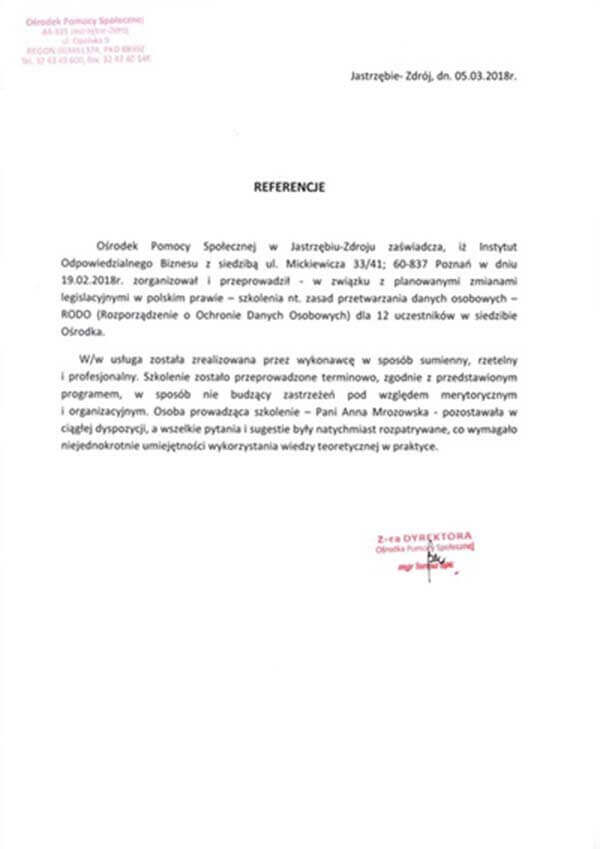
Jesteśmy usatysfakcjonowani jakością i poziomem prowadzonych szkoleń i z prawdziwym przekonaniem rekomendujemy Panią Annę Mrozowską jako solidnego, rzetelnego oraz w pełni przygotowanego do świadczenia usług szkoleniowych wykładowcę,
Program szkolenia dopasowano do specyfiki działalności Centrum, prowadzący szkolenie wykazał się dużym profesjonalizmem i przedmiotową wiedzą, a samo szkolenie zostało przygotowane i przeprowadzone z należytą starannością.
Trenerki wyróżniały się wysoką wiedzą i kompetencjami w zakresie omawianej tematyki. Wykazały się otwartością i gotowością do wyjaśnienia problemów i wątpliwości w temacie RODO, a omawiane treści były przekazane w sposób przystępny i zrozumiały z uwzględnieniem specyfiki naszej firmy.
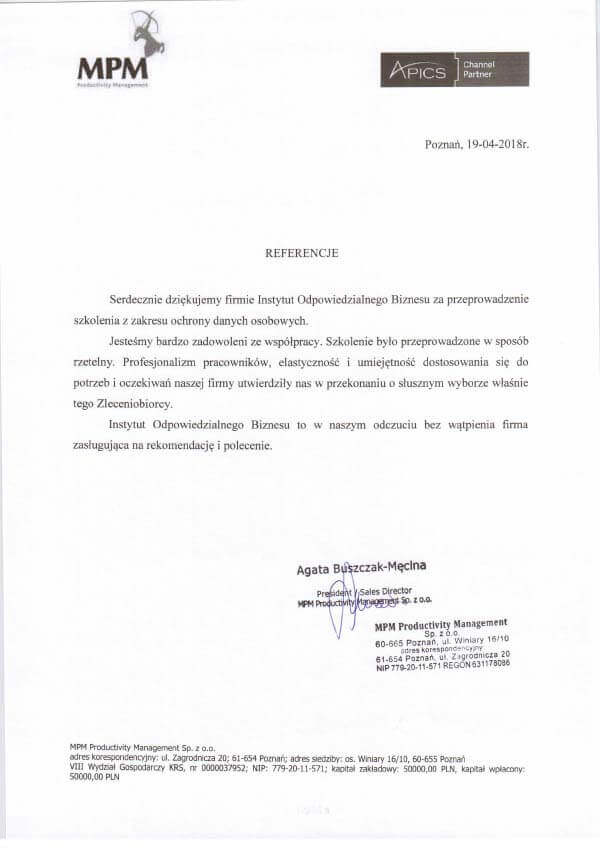
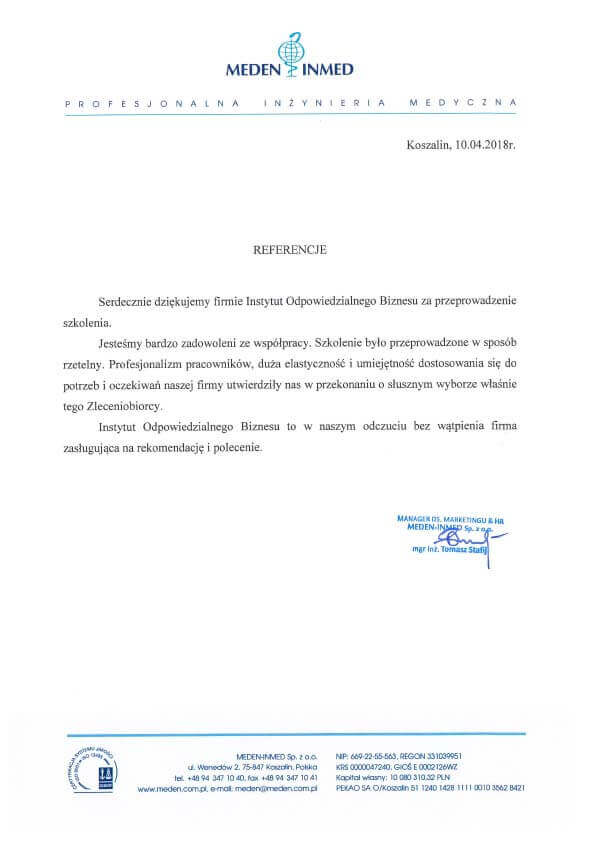
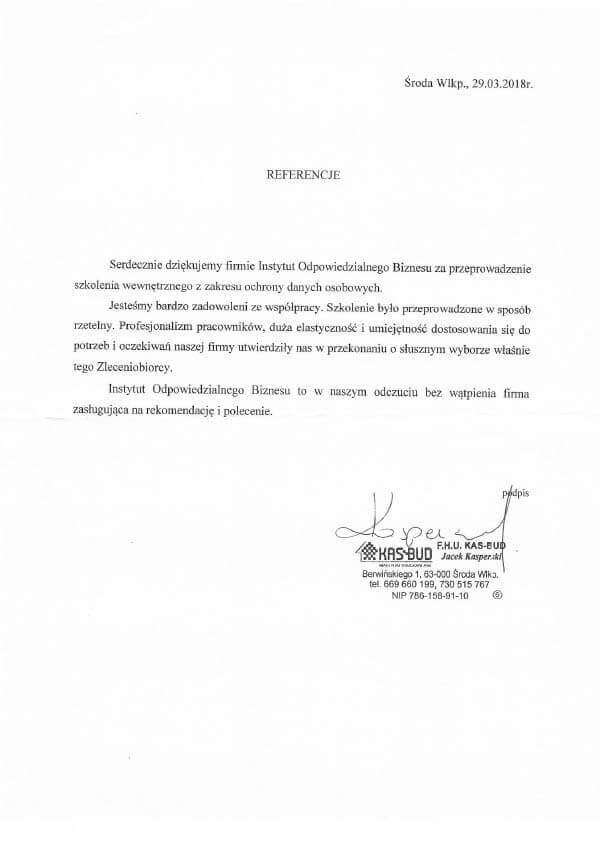
Profesjonalizm pracowników, duża elastyczność i umiejętność dostosowania się do potrzeb i oczekiwań naszej firmy utwierdziły nas w przekonaniu o słusznym wyborze właśnie tego Zleceniobiorcy.
Wykonawca w interesujący i zrozumiały sposób wytłumaczył nam, jakie obowiązki nakłada na nas RODO i wskazał, w jaki sposób je wypełnić. Udzielił odpowiedzi na wszystkie zadane pytania, a było ich wiele. Materiały udostępnione po zajęciach w połączeniu z wiedzą przekazaną podczas szkolenia umożliwiły nam właściwe przygotowanie się do wdrożenia nowych przepisów.
Osoba prowadząca szkolenie pozostawała w ciągłej dyspozycji, a wszelkie pytania i sugestie były natychmiast rozpatrywane, co wymagało niejednokrotnie umiejętności wykorzystania wiedzy teoretycznej w praktyce.
Na szczególne uznanie zasługuje troska firmy o dobór wykładowców do prowadzenia zajęć. W pełni kompetentny pracownik tej firmy zapewnił nam fachową i rzetelną realizację zleconej usługi.
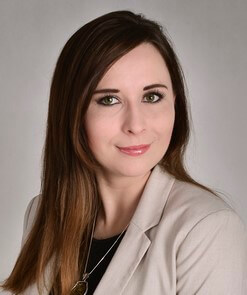
Praktykująca IOD, między innymi w Polskiej Komisji Akredytacyjnej – gremium eksperckim, oceniającym jakość kształcenia na polskich uczelniach. Prawnik i praktyk. Autorka publikacji w m. in. Wolters Kluwer, Rzeczpospolitej, Forbesie, Dzienniku Gazeta Prawna, Onecie oraz w Newsweeku. Ekspert ds. postępowania oceniającego (EPO) Polskiej Komisji Akredytacyjnej, ekspert Programu Operacyjnego Wiedza Edukacja Rozwój (PO WER), ekspert Programu Operacyjnego Inteligentny Rozwój (PO IR) przy Narodowym Centrum Badań i Rozwoju oraz ekspert ds. przetwarzania i ochrony danych osobowych w Instytucie Rozwoju Szkolnictwa Wyższego. Członek Komitetu Monitorującego Wielkopolski Regionalny Program Operacyjny 2014+, członek Komisji ds. Strategicznych Szkolnictwa Wyższego 2016-2020 Konferencji Rektorów Akademickich Szkół Polskich. Wykonawca kilkuset polityk ochrony danych osobowych. Certyfikowany audytor wewnętrzny ISO 27001 i 9001. Wykonawca merytoryczny narzędzia NiezbędnikRODO.pl. Prowadzi audyty i wdrożenia od 2014 roku, a szkolenia od 2010 roku.
- Znaczenie ochrony danych osobowych. Jakie mogą być realne skutki naruszenia ochrony danych osobowych?
- Architektura ochrony: 6 filarów systemu ochrony danych osobowych.
- Wyjątki prawne: kiedy przepisy RODO nie mają zastosowania?
- Które dane to faktycznie “dane osobowe” i na czym polega ich “przetwarzanie”? (Sprawy: DKE.561.3.2020, III OSK 6041/21 i inne).
- Kiedy organizacja ma prawo przetwarzać dane osobowe? Czy do przetwarzania danych osobowych jest potrzebna zgoda? (Sprawy: ZSPR.440.43.2019, DKN.5112.5.2021, DKN.5131.4.2024 i inne).
- Przekazywanie danych na zewnątrz organizacji – o czym pamiętać? (Sprawy: DKN.5131.29.2022, DKN.5131.31.2021, DKE.561.37.2022 i inne). ⭐Procedury powierzenia i udostępnienia danych osobowych.
- Jak stosować zasady przetwarzania danych zgodnie z art. 5 RODO?
- Prawa przysługujące osobom, których dane osobowe są przetwarzane przez organizację. (Sprawa ZSPR.421.7.2019 i inne).⭐ Procedura realizacji żądań podmiotu danych.
- Nowe czynności przetwarzania danych osobowych – jak z nimi postępować? (Sprawy: ZSOŚS.421.25.2019, DKN.5112.13.2020, DKN.5131.28.2023 i inne).
- Obowiązki informacyjne: Jak przekazywać pracownikom i klientom informacje w sposób przystępny i zgodny z wymogami prawnymi? (Sprawa ZSPR.421.3.2018, DKN.5131.4.2024 i inne). ⭐Procedura realizacji obowiązku informacyjnego.
- ⭐ Procedura przetwarzania danych osobowych w formie papierowej. (Sprawy DKN.5130.4179.2020, DKN.5131.10.2023 i inne).
- ⭐ Procedura usuwania danych osobowych. (Sprawy: DKN.5131.26.2023, ZSPR.421.2.2019 ZSPR.405.67.2019)
- ⭐ Procedura ochrony danych osobowych w pracy zdalnej. (Sprawy: DKN.5131.50.2021, DKN.5131.8.2022, DKN.5131.22.2021).
- ⭐ Procedura dostępu do kluczy i obiektów.
- ⭐ Procedura korzystania z komputera służbowego i jego techniczne środki ochrony danych. (Sprawy: DKN.5131.47.2022, DKN.5131.50.2021, DKN.5112.35 i inne).
- ⭐ Procedura korzystania z telefonu służbowego i jego techniczne środki ochrony danych.
- ⭐ Procedura korzystania z poczty elektronicznej i jej techniczne środki ochrony danych. (Sprawy: DKN.5131.7.2020 i inne).
- ⭐ Procedura korzystania z internetu.
- ⭐ Procedura korzystania z urządzeń przenośnych i ich techniczne środki ochrony danych. (Sprawy: DKN.5131.1.2021, DKN.5131.35.2021, DKN.5131.31.2022 i inne).
- ⭐ Procedura postępowania z hasłami i plikami dostępowymi.
- ⭐ Procedura privacy by design i procedura privacy by default. (Sprawy: DKN.5130.4179.2020, DKN.5131.57.2022, DKN.5131.10.2023 i inne).
- ⭐ Procedura ewidencjonowania urządzeń i nośników informacji. (Sprawy: DKN.5131.22.2021, DKN.5131.8.2022, DKN.5131.12.2020 i inne).
- ⭐ Procedura przeglądów i konserwacji systemu informatycznego. (Sprawy: DKN.5131.56.2022, DKN.5131.57.2022, DKN.5131.33.2021 i inne).
- ⭐ Procedura zabezpieczenia antywirusowego.
- ⭐ Procedura tworzenia kopii zapasowych. (Sprawy: DKN.5131.8.2021, DKN.5131.47.2022, DKN.5131.56.2022 i inne).
- ⭐ Procedura usuwania urządzeń i nośników informacji.
- ⭐ Procedura kontroli dostępu do systemu informatycznego.(Sprawy DKN.5130.2024.2020, DKN.5131.8.2022, DKN.5131.26.2023 i inne).
- ⭐ Procedury stosowania monitoringu.
- Jak rozpoznać naruszenie ochrony danych osobowych?
- ⭐ Procedura – jak postępować w przypadku stwierdzenia naruszenia ochrony danych osobowych?
- ⚡Case study: Przykłady naruszeń ochrony danych osobowych i kar nakładanych przez organ nadzorczy. (Sprawy DKN.5131.6.2023, DKN.5131.42.2022, DKN.5131.53.2021, DKN.5131.59.2022 i inne).
- Odpowiedzialność dyscyplinarna i karna pracownika
- Odpowiedzialność organizacji – kary nakładane przez Urząd Ochrony Danych Osobowych.
- Rola i zadania IOD.
- Identyfikacja i analiza podstawowych wektorów, którymi hakerzy atakują współczesne organizacje.
- Dlaczego nawet zaawansowane systemy bywają bezradne wobec socjotechniki i błędu ludzkiego?
- Praktyczne strategie minimalizowania ryzyka skutecznych ataków.
- Polityka haseł: techniki tworzenia, bezpiecznego przechowywania i stosowania silnych haseł dostępowych.
- Bariery ochronne: podatności wieloskładnikowego uwierzytelniania (MFA), wad i zalet biometrii oraz zaawansowanych kluczy U2F.
- Zarządzanie przywilejami: wdrażanie zasady minimalnego przywileju (PoLP) przy nadawaniu dostępów w zespole.
- Analiza udanych przełamań systemów (nieuprawniony dostęp) i warsztat zapobiegania na ich podstawie.
- Identyfikacja zagrożeń e-mail i SMS: Jak szybko rozpoznawać phishing, smishing oraz vishing? Przykłady z życia i techniki weryfikacji.
- AI po stronie atakujących: Nowe zagrożenia związane z generowaniem złośliwych treści przez boty i narzędzia AI oraz zagrożenia oszustw opartych o Deep Voice Fake.
- Dezinformacja i fałszywe powiadomienia: Metody weryfikacji źródeł i wyłapywania oszustw.
- Praktyki biurowe: zapobieganie tailgatingowi, zasada “czystego biurka” (Clean Desk), “czystego ekranu”, bezpiecznego wydruku (Follow-Me-Printing) i niszczenia dokumentów.
- Ryzyka darmowego internetu: zagrożenia w darmowych sieciach Wi-Fi (hotele, pociągi, kawiarnie). Znaczenie i poprawne użycie szyfrowania połączenia przez VPN (Wirtualna Sieć Prywatna).
- Polityka sprzętowa: bezpieczne korzystanie ze smartfonów, laptopów firmowych, nośników USB oraz chmurowych transferów plików i komunikatorów firmowych.
- Obowiązki użytkownika: aktualizacje systemowe, programy antywirusowe oraz rola rzetelnych kopii zapasowych (Backup).
- Rodzaje wirusów i innych programów szkodzących.
- Objawy infekcji. Jak rozpoznać, że system został zaatakowany?
- Jak reagować na incydenty bezpieczeństwa? Procedura postępowania z incydentami bezpieczeństwa.
- Jak zgłaszać incydenty bezpieczeństwa? Procedura postępowania z incydentami bezpieczeństwa.
- Podsumowanie.
- Test sprawdzający wiedzę.
już się odbyło :(
terminy szkoleń
Ups… to szkolenie RODO już się odbyło, a jego Uczestnicy gorączkowo wdrażają nową wiedzę i bogate umiejętności w życie:)
Dołącz do Nich teraz – zapoznaj się z aktualną ofertą szkoleń RODO i sprawdź, kiedy odbędzie się najbliższe szkolenie RODO.
Sprawdź naszą rozszerzoną ofertę zajęć z ochrony danych osobowych
Zapoznaj się z naszą poszerzoną ofertą szkoleniową, zawierającą szkolenia i warsztaty z RODO, w tym dedykowane dla Inspektorów Ochrony Danych.
KURS IOD
Dwudniowy, średnio-zaawansowany kurs przygotowujący do sprawowania funkcji IOD: omówienie rejestru czynności, rejestru kategorii przetwarzań i analizy ryzyka, a także ćwiczenie sporządzania: obowiązku informacyjnego, umowy powierzenia, polityki ochrony danych oraz powiązanych procedur. Omówimy obowiązki IOD, a także postępowanie naruszeniowe. Pracujemy na wzorcowej: polityce ochrony danych, umowie powierzenia i procedurach.

WARSZTATY RODO
Dwudniowe zaawansowane warsztaty z RODO: wykonywanie audytów, analizy ryzyka i DPIA, rejestru czynności i rejestru kategorii. Nadto praktyczne stosowanie zasady retencyjności oraz postępowanie w przypadku kontroli. Warsztaty są realizowane praktycznie – z użyciem komputerów, na przykładzie konkretnej organizacji. Uczestnicy warsztatów otrzymują wzory DPIA, analizy ryzyka i rejestru czynności.
KURS RODO
Czterodniowy, zaawansowany kurs z RODO, przygotowujący do sprawowania funkcji IOD (Inspektora Ochrony Danych) oraz samodzielnego przeprowadzania audytów i realizacji wdrożeń. Prowadzony w formule mieszanej, z uwzględnieniem praktycznych warsztatów na konkretnym przykładzie organizacji. Uczestnicy kursu otrzymują certyfikat i kompleksową wzorcową dokumentację RODO (ponad 50 dokumentów).